25 septembre 2026
Le problème de l'héritage : pourquoi la plupart des salles de rédaction publient encore sur des systèmes conçus pour une autre époque
L'entreprise média moyenne fait tourner son actif le plus précieux sur une pile de plug-ins qu'elle n'a pas écrits et qu'elle ne peut pas totalement contrôler. Les coûts sont mesurables – en matière de sécurité, en revenus perdus et dans les heures qu'une petite rédaction passe à contourner ses propres outils.
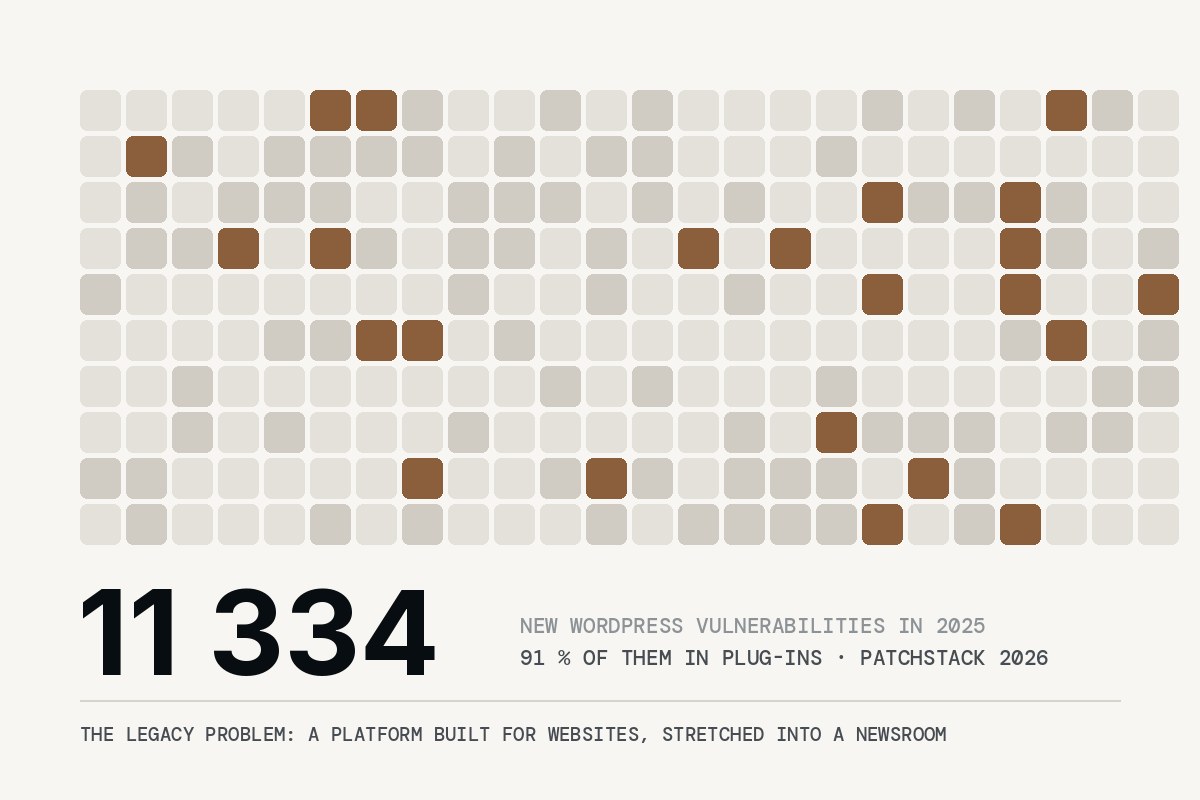
Une plateforme conçue pour les sites web, étirée pour devenir une salle de rédaction
WordPress a été conçu comme un outil de blogging en 2003 et est devenu le système de sites web le plus utilisé au monde : 40,7 pour cent de tous les sites web et 58,9 pour cent du marché des systèmes de gestion de contenu fonctionnent avec, selon W3Techs (septembre 2026). Pour une entreprise média, c'est à la fois la bonne nouvelle et le problème. Le noyau est solide, mais presque rien de ce dont une rédaction a besoin – traduction, SEO, liens d'achat, rapports de revenus, newsletters, paywalls, analytique – n'y est inclus. Chaque fonctionnalité est ajoutée sous forme de plug-in, à partir d'un répertoire de plus de 71 000, ou achetée comme service séparé. Le résultat n'est pas une plateforme mais un patchwork, et c'est dans ce patchwork que les problèmes commencent.
Sécurité : 11 334 nouvelles vulnérabilités en une seule année
Le rapport State of WordPress Security 2026 de Patchstack a recensé 11 334 nouvelles vulnérabilités dans l'écosystème WordPress en 2025, soit une augmentation de 42 % par rapport aux 7 966 trouvées en 2024. Quatre-vingt-onze pour cent concernaient des plug-ins ; seulement six concernaient WordPress lui-même. Près de la moitié – 46 % – ont été rendues publiques avant qu'un correctif n'existe. Les attaquants agissent vite : 20 % des vulnérabilités ont été exploitées dans les six heures suivant leur divulgation, 45 % en une journée et 70 % en une semaine, avec une médiane pondérée de cinq heures. Les défenses d'hébergement traditionnelles ont bloqué entre 12 et 26 % des attaques testées par Patchstack.
Pour un petit éditeur, ce n'est pas un risque abstrait. Chaque plug-in est une promesse de mises à jour continues, et chaque mise à jour est une occasion pour autre chose de casser. Les propres statistiques de WordPress.org montrent que si 68,1 pour cent des sites utilisent la série 7.x actuelle, près d'un tiers fonctionnent encore avec la version 6.x ou plus ancienne – souvent parce qu'une mise à jour casserait un plug-in dont l'entreprise dépend.
Données : fragmentées par conception
Le second coût est plus silencieux. Le lectorat vit dans un outil d'analyse, les revenus arrivent dans des rapports mensuels provenant des réseaux d'affiliation, les archives se trouvent dans le CMS, la liste de la newsletter dans un service tiers, et l'audience – les personnes qui reviennent – n'appartient à personne. Les décisions se prennent par habitude car les preuves ne se rejoignent jamais. Peu d'éditeurs peuvent dire ce qu'un seul article a rapporté, si bien que le temps et l'argent suivent ce qui a toujours fonctionné plutôt que ce qui fonctionne aujourd'hui. Les propres enquêtes de l'industrie confirment cet appétit pour le changement : 90 pour cent des dirigeants dans le World Press Trends Outlook 2025–2026 de WAN-IFRA ont cité l'analyse de données comme une priorité d'investissement, et 97 pour cent des leaders interrogés par le Reuters Institute ont qualifié l'automatisation du back-end d'importante.
L'IA en tant qu'ajout
Le troisième coût est nouveau. Les rédactions adoptent l'IA plus vite que leurs systèmes ne peuvent l'absorber : 93 pour cent des dirigeants considèrent l'IA et l'automatisation comme un investissement prioritaire, mais seulement 30,7 pour cent qualifient leur adoption d'avancée. En pratique, cela signifie du texte collé entre une fenêtre de chat et le CMS – sans droits, sans historique des révisions et sans trace de ce qu'un agent a réellement fait. Un système hérité n'a aucune notion d'un collègue IA doté d'un rôle, d'une section et d'un journal ; il ne connaît que des utilisateurs qui peuvent tout faire ou rien faire.
Pourquoi l'héritage demeure
Si les coûts sont si visibles, pourquoi cet héritage persiste-t-il ? Parce qu'il est protégé – par le fournisseur dont le revenu en dépend, par l'agence qui a construit le thème, par la fonction informatique qui contrôle les clés, et par une crainte raisonnable au sein de la rédaction que l'alternative soit un projet de migration dont la date ne cesse de reculer. Tant que changer de système signifie perdre les archives, le classement et six mois du temps de tout le monde, la décision la plus sûre est d'ajouter un plug-in de plus.
| Le problème du legs en chiffres | Figure | Source |
|---|---|---|
| New WordPress-ecosystem vulnerabilities, 2025 | 11 334 (+42 % par rapport à 2024) | Patchstack, State of WordPress Security 2026 |
| Partage trouvé dans les plug-ins | 91 % (six en WordPress core) | Patchstack |
| Vulnérabilités rendues publiques avant un correctif | 46 % | Patchstack |
| Exploité dans les 24 heures suivant la divulgation | 45 % (médiane de cinq heures) | Patchstack |
| Attaques bloquées par les défenses d'hébergement traditionnelles | 12–26 % | Patchstack |
| Sites sur une série WordPress plus ancienne que la version actuelle | environ 32 % (6.x, 5.x, 4.x) | Statistiques WordPress.org, septembre 2026 |
| Les dirigeants citant l'IA/l'automatisation comme un investissement prioritaire | 93 % (30,7 % considèrent leur adoption comme avancée) | WAN-IFRA |
Ce que laisser un héritage exige réellement
La solution n'est pas un nouveau projet de migration. C'est un système qui se met en place au-dessus de ce qu'un éditeur exploite déjà, de sorte que les lecteurs ne remarquent rien pendant que la rédaction évolue ; qui importe les archives plutôt que de les abandonner ; qui donne aux collègues IA des rôles, des droits et un journal plutôt qu'une fenêtre de chat ; et qui attribue chaque euro à l'article qui l'a généré, afin que l'entreprise puisse enfin voir ce que valent ses propres actifs. C'est la norme pour laquelle VOR a été conçu – sur nos propres titres d'abord – et c'est le seul type de changement qu'une petite rédaction puisse réellement mettre en œuvre : étape par étape, en gardant le contrôle là où il doit être.